Я более двадцати лет работаю в сфере информационной безопасности. За это время мне довелось трудиться в крупных компаниях, среди которых «Евроцемент», «Промсвязьбанк», SELA и другие. С 2014 года я возглавляю управление информационной безопасности в «ЕВРАЗ». В моём активе – сертификации CISA, CISM, CRISK, APCIB, RUSCADASEC Coin #29, а также участие в АРСИБ, БИП-Клубе и КУБИТ.
Сегодня я хотел бы поговорить о том, что следует включить в комплекс обучающих мероприятий для финансовых департаментов. Мы обучаем сотрудников, защищаем платежи и сохраняем репутацию компании.
Прежде чем перейти к сути проблемы, стоит сказать несколько слов о компании, которую я представляю. «ЕВРАЗ» – это вертикально интегрированный металлургический холдинг, металлопродукция которого составляет основу крупных инфраструктурных объектов России и мира. Компания располагает значительным числом сотрудников и клиентов, производит строительный и рельсовый прокат, а из наших балок и арматуры построено множество объектов.
Металлопродукция компании использовалась при создании стадиона «Лужники» в Москве, Лахта Центра в Санкт-Петербурге, олимпийских объектов в Сочи, Burj Al Arab в Дубае, Ямал СПГ, Амурского ГПЗ, Красноярской и Саяно-Шушенской ГЭС, Соккер Сити в Йоханнесбурге и спортивных объектов в Казани.
Что происходит в 2026 году
Количество атак на российские компании не снижается, и основной вектор атак – это сотрудники. В 2026 году в России зафиксировано 1,16 млн событий информационной безопасности и 33 тыс. подтверждённых инцидентов, при этом 12% атак приходится на промышленность, которая является топовой атакуемой отраслью. Источник этих данных – RT-Solar. Из последних громких случаев можно вспомнить зарубежный банк Revolut, который был взломан через фишинг: злоумышленники отправляли письма от имени проверяющих органов, и сотрудники банка добросовестно передавали всю запрашиваемую информацию.
Вывод из этой статистики однозначен: одни лишь технологические средства не закрывают риск, поскольку критически важен человеческий фактор. В нашем распоряжении имеется множество технических решений, как отечественных, так и зарубежных, однако только техническими средствами защититься невозможно.
Матрица MITRE ATT&CK и релевантные тактики для финдиректората
Существует организация MITRE, которая формирует матрицу MITRE ATT&CK, собирающую самые актуальные техники и методы атак. Рассматриваемый фрагмент матрицы показывает, что многие техники могут быть нацелены в том числе и на финансовые подразделения, поскольку одной из целей всех атак является кража средств.
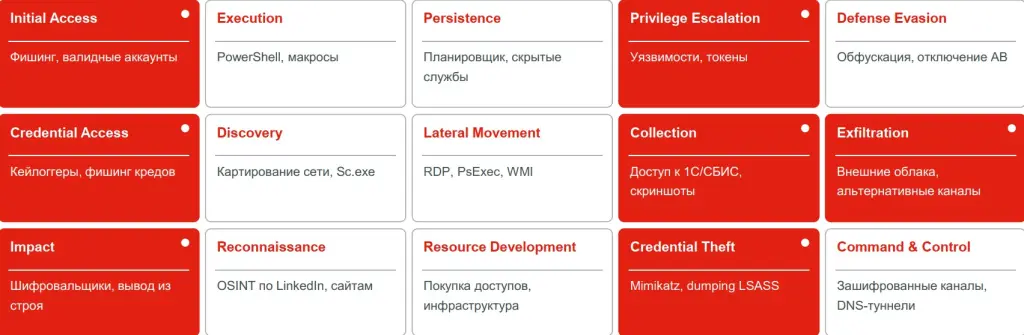
К числу релевантных тактик относятся:
- Initial Access – фишинг и валидные аккаунты;
- Execution – PowerShell и макросы;
- Persistence – планировщик и скрытые службы;
- Privilege Escalation – уязвимости и токены;
- Defense Evasion – обфускация и отключение антивируса;
- Credential Access – кейлоггеры и фишинг учётных данных;
- Discovery – картирование сети и Sc.exe;
- Lateral Movement – RDP, PsExec и WMI;
- Collection – доступ к 1С/СБИС и скриншоты;
- Exfiltration – внешние облака и альтернативные каналы;
- Impact – шифровальщики и вывод из строя;
- Reconnaissance – OSINT по LinkedIn и сайтам;
- Resource Development – покупка доступов и инфраструктура;
- Credential Theft – Mimikatz и dumping LSASS;
- Command & Control – зашифрованные каналы и DNS-туннели.
Критичные для финподразделения тактики отмечены отдельно.
Какие каналы используют злоумышленники
Переходя к практической стороне вопроса, следует рассмотреть каналы, которые злоумышленники применяют для атак. Первый и один из старейших каналов фишинга – это электронная почта. По статистике, 85% организаций получили BEC-спуфинг в 2026 году, а средний объём рассылок по России составляет 1,2 млн писем в день. Если раньше это были классические письма от нигерийских принцев с обещаниями наследства и мешка денег, то сегодня появился искусственный интеллект, позволяющий делать такие атаки более качественными и эффективными. Особую популярность приобрела схема BEC – Business Email Compromise, то есть компрометация почты руководителей и топ-менеджмента.
Второй активно используемый канал последних лет – мессенджеры. Telegram и WhatsApp* (*принадлежит Meta, которая признана в России экстремистской и запрещена) являются топовыми векторами социальной инженерии, а доля мобильных атак выросла в 2,3 раза. Практически каждый сталкивался с сообщениями якобы от генерального директора или от некоего доброго полковника ФСБ, обещающего помочь спасти финансы.
Третий канал, который нельзя исключать, – телефон. Здесь новый тренд 2026 года – это vishing в сочетании с deepfake-голосом «CEO/CFO», а рекордный ущерб от deepfake CEO-звонка составил $50M. С развитием искусственного интеллекта появилась возможность сгенерировать голос родственника, руководства или сотрудников бухгалтерии и таким образом обмануть человека.
Карта угроз 2026 для финансового департамента
Совокупность этих каналов формирует карту угроз для финансового департамента. По данным Nacha, 85% организаций получили BEC-спуфинг в 2026 году, и топ-5 векторов атак на финансовые подразделения выглядит следующим образом.
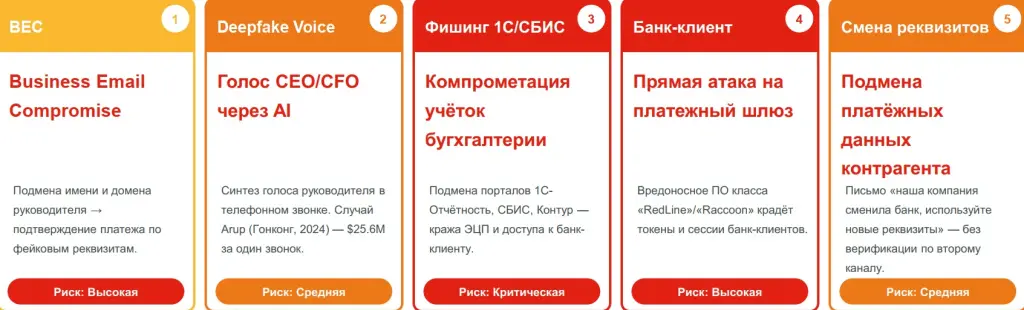
Первый вектор – BEC (Business Email Compromise), предполагающий подмену имени и домена руководителя с целью подтверждения платежа по фиктивным реквизитам. Риск оценивается как высокий. Второй вектор – Deepfake Voice, то есть голос CEO/CFO через AI: синтез голоса руководителя в телефонном звонке. Показателен случай Agir (Гонконг, 2024), когда за один звонок было потеряно $25.6M. Риск оценивается как средний. Третий вектор – фишинг 1С/СБИС, связанный с компрометацией учётных записей бухгалтерии через подмену порталов 1С-Отчётность, СБИС и Контур для кражи ЭЦП и доступа к банк-клиенту. Риск – критический. Четвёртый вектор – прямая атака на банк-клиент, при которой вредоносное ПО класса «RedLine»/«Raccoon» крадёт токены и сессии банк-клиентов. Риск – высокий. Пятый вектор – смена реквизитов, то есть подмена платёжных данных контрагента через письмо о том, что компания сменила банк и просит использовать новые реквизиты без верификации по второму каналу. Риск – средний.
Защита начинается с обучения, и каждый из перечисленных векторов требует отдельной темы в программе awareness для финансового блока.
Пользователь как слабое звено
Цепь защиты компании сильна настолько, насколько сильно её самое слабое звено. В этой цепи – технологии, процессы, сотрудник, контроли и события – именно сотрудник является ключевым элементом. Любые инвестиции в технологии и процессы обнуляются, если сотрудник открывает фишинг-письмо или подтверждает платёж по «указанию CEO».
Основная цель мошенников – это человек. Почта может проверять всё антивирусами, но злоумышленники пришлют простое письмо, которое не подходит ни под какие образцы, и при этом будет написано красиво, так что человек его откроет.
Многие сотрудники уверены, что фишинговое письмо – это всегда явные ошибки и опечатки, странные домены отправителя, чрезмерная срочность, примитивный дизайн и обещания «бесплатного». Это опасная иллюзия, поскольку современный фишинг почти неотличим от настоящей деловой переписки. Уверенность «я отличу» оборачивается пропущенной атакой.
На самом деле письмо придёт вам очень красивое и, скорее всего, от какого-то доверенного источника – например, в виде рассылки новостей или чего-то замаскированного под новые акции. Такие рассылки в принципе вполне легитимны для вас, вы получаете их регулярно. Однако если внимательно посмотреть, там будут определённые признаки.
Могут быть ошибки в e-mail, ссылки ведут не на официальный сайт и т.д. Но в запаре бухгалтера и финансисты, у которых много писем, при быстром просмотре могут на это не обратить внимания. Этим злоумышленники и пользуются.
Очень часто мошенники давят на срочность: срочно, быстро, всё бросай. Причём это касается любых мошенников, даже тех, которые звонят вам в Telegram, Max или пишут на почту: «Вы сейчас всё потеряете, вас ограбят, срочно переводите на безопасный счёт Центробанка». Обычно это либо вложение, либо ссылка, ведущая на совершенно внешний ресурс. Он может быть похож на любой легитимный ресурс, это может быть копия вашего банка, контрагента или партнёра, но при этом адрес будет совершенно другой. В мессенджерах всё примерно то же самое, принципы очень похожи.
Задача злоумышленников – ввести вас в состояние паники и цейтнота, внушить, что вы опаздываете, что нужно быстро что-то сделать, куда-то пойти, что-то заплатить. Либо это сообщение из банка о том, что у вас зафиксирован перевод, и, если вы его не делали, нужно срочно бежать и отменять по присланной ссылке. Либо это какие-то новые контрагенты. Основные признаки – срочность, либо предложение чего-то бесплатного, либо какие-нибудь интересные пикантные новости. Например, пришлют ведомость зарплаты топ-менеджмента. Кто откажется посмотреть на зарплаты топ-менеджмента? Скорее всего, все откроют.
Как выглядит современное фишинг-письмо
Чтобы проиллюстрировать, как это выглядит на практике, приведу пример. Письмо от: CFO «ЕВРАЗ» cfo@evrraz.com, тема: «Срочное согласование платежа». Текст: «Коллега, добрый день, прошу срочно согласовать платёж контрагенту по прилагаемому графику – сегодня крайний срок. Реквизиты во вложении. Подтверждение – по ссылке. С уважением, Финансовый директор».
Анатомия современной фишинг-атаки включает четыре элемента. Первый – Display name, то есть подмена имени отправителя на «CFO ЕВРАЗ». Второй – схожий домен evrraz.com вместо evraz.com, который визуально трудноотличим. Третий – срочность и контекст: «крайний срок сегодня» плюс бизнес-логика платёжного цикла. Четвёртый – внешняя ссылка, подменяющая «прилагаемый график», и подтверждение на фишинговый URL.
Фишинг в мессенджерах
Аналогичным образом фишинг работает и в мессенджерах, и здесь можно выделить несколько характерных сценариев. В Telegram распространён сценарий «Сбербанк-бот»: «Здравствуйте! Зафиксирована попытка списания 47 320 ₽. Если не вы – подтвердите отмену: https://sberbank-secure.ru/cancel». Признаки фишинга здесь – подмена домена sberbank-secure.ru, срочность в виде угрозы списания и просьба перейти по ссылке.
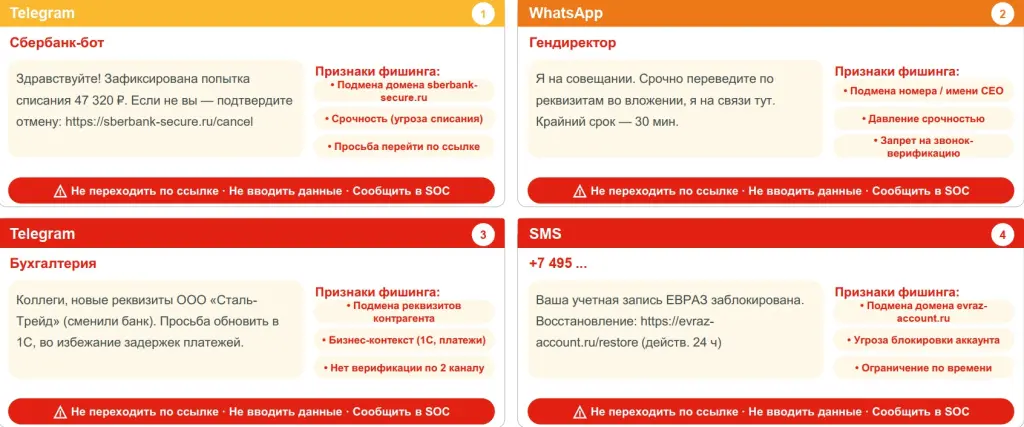
В WhatsApp популярен сценарий «Гендиректор»: «Я на совещании. Срочно переведите по реквизитам во вложении, я на связи тут. Крайний срок – 30 мин». Признаки – подмена номера или имени CEO, давление срочностью и запрет на звонок-верификацию.
В Telegram также встречается сценарий «Бухгалтерия»: «Коллеги, новые реквизиты ООО “Сталь-Трейд” (сменили банк). Просьба обновить в 1С, во избежание задержек платежей». Признаки – подмена реквизитов контрагента, бизнес-контекст (1С, платежи) и отсутствие верификации по второму каналу.
Наконец, в SMS можно встретить такое сообщение: «+7 495 ... Ваша учетная запись «ЕВРАЗ» заблокирована. Восстановление: https://evraz-account.ru/restore (действ. 24 ч)». Признаки – подмена домена evraz-account.ru, угроза блокировки аккаунта и ограничение по времени.
Каналов становится всё больше, и финансовое подразделение должно иметь чёткие правила верификации для каждого из них.
Что делать
Ответ на этот вопрос состоит из нескольких взаимосвязанных принципов. Прежде всего, нужно постоянно обучать сотрудников. Разовое обучение даёт лишь кратковременный эффект, тогда как постоянное повторение и закрепление – единственный путь к устойчивому навыку распознавания атак.
Кроме того, практика всегда лучше теории. Симуляции фишинга и регулярные тренировки в 3-5 раз эффективнее лекций, поскольку мышечная память формируется через действие, а не через чтение. Таким образом, постоянство, умноженное на практику, даёт устойчивый навык ИБ-осведомлённости.
Люди постепенно забывают полученные знания. Поток информации большой: в одно ухо влетело, в другое вылетело, и нет гарантии, что оно задержится. А когда человек самостоятельно попался на «фишинг», это запоминается гораздо устойчивее.
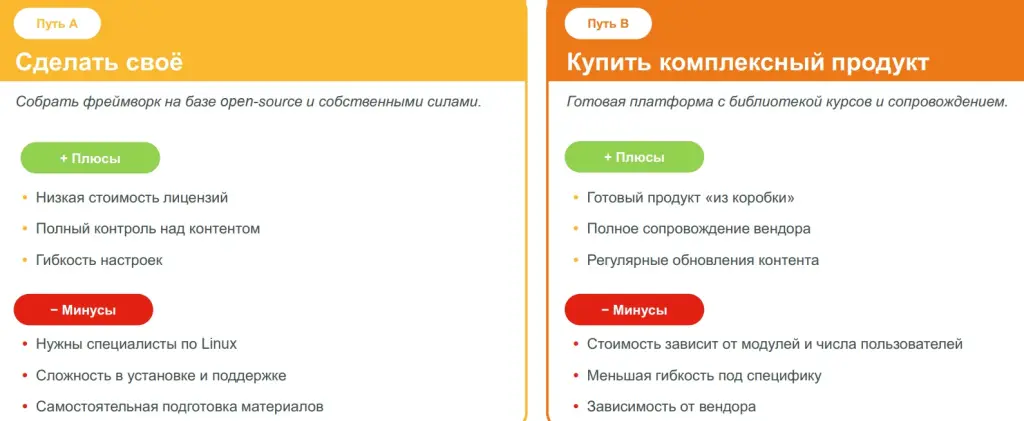
При организации обучения возможны два принципиальных пути. Первый – сделать всё своими силами, собрав фреймворк на базе open-source. Преимущества этого пути – низкая стоимость лицензий, полный контроль над контентом и гибкость настроек. Недостатки – потребность в специалистах по Linux, сложность установки и поддержки, а также необходимость самостоятельно готовить материалы.
Второй путь – купить комплексный продукт, то есть готовую платформу с библиотекой курсов и сопровождением. Его преимущества – готовый продукт «из коробки», полное сопровождение вендора и регулярные обновления контента. Недостатки – стоимость зависит от модулей и числа пользователей, меньшая гибкость под специфику и зависимость от вендора. Мы в компании пошли по первому пути, решив сделать всё своими силами.
Чек-лист ИБ для финансового директора
В рамках этого подхода мы сформировали минимальный набор правил, который должен выполнять каждый сотрудник финансового блока. Эти правила стоит распечатать и повесить у стола.
- проверка реквизитов по второму каналу: любое изменение банковских реквизитов требует верификации по телефону из отдельного контакта.
- MFA на всех критичных системах: двухфакторная аутентификация на банк-клиенте, 1С, корпоративной почте и VPN.
- двойное подтверждение крупных платежей: платежи свыше порога требуют голосового подтверждения плательщиком и получателем.
- верификация писем от руководства: если приходит «срочно переведите» от CEO/CFO, необходимо позвонить по номеру из справочника, а не из письма.
- проверять реальный адрес отправителя: смотреть не на имя, а на домен, особенно на однотипные подмены вроде evraz-info.com.
- не переходить по ссылкам из писем: «восстановление пароля», «срочный платёж», «блокировка учётки» – не кликать.
- регулярная смена паролей и использование менеджера: уникальные пароли длиной 14+ символов, KeePass или корпоративный менеджер.
- безопасный банк-клиент: запуск только на выделенной машине, без браузеров и почты, с антивирусом, патчами и контролем устройств.
- сообщать о подозрениях без страха: странное письмо или звонок – сразу в SOC, поскольку ложная тревога лучше пропущенной атаки.
- регулярное обучение и симуляции: ежеквартальная тренировка, разбор кейсов и обновление знаний по новым техникам.
Когда я работал в одной из компаний, передо мной стояла задача научить кассиров определять фальшивые деньги. Я обратился к сайту Центробанка и обнаружил, что на пятитысячной купюре существует то ли 20, то ли 30 степеней защиты, и где-то десять из них доступны невооружённым глазом – на ощупь, на просвет. Я говорил кассирам: все 30 методов вы не проверите, для этого нужна специальная техника, ультрафиолет, увеличительное стекло, но даже если вы проверите десять из них, а это занимает всего пять секунд, это значительно снижает вероятность получить фальшивку.
Так и здесь: эти десять правил не занимают много времени, но позволяют существенно снизить риски.
Три столпа обучения
Наш подход к обучению строится на трёх столпах. Первый – рассказывать, то есть доносить правила информационной безопасности простым языком. Для этого у нас есть ежемесячный вестник ИБ, новостные ленты на корпоративном портале и постеры в залах совещаний, а нормативная база подаётся в человеческом переводе.
Второй столп – обучать по различным направлениям информационной безопасности. Это структурированные курсы, охватывающие фишинг, пароли, мобильную безопасность, обработку чувствительных данных, BEC и deepfake-голос.
Третий столп – практиковать, закрепляя знания через действие. Сюда входят симуляции фишинга, тренинги по реагированию и учебные инциденты, поскольку практика в 3-5 раз эффективнее лекций.
Ежемесячный вестник ИБ
Одним из инструментов первого столпа является ежемесячный вестник ИБ. Формат – две страницы PDF плюс intranet-страница, периодичность – ежемесячно, в первый понедельник месяца, аудитория – все сотрудники, включая управляемые предприятия.
Содержание вестника включает разбор свежего инцидента в анонимизированном виде, описание новой техники атаки и маркеров распознавания, обновления политик и процедур, а также одну короткую инструкцию или чек-лист. В качестве примеров тем можно привести «ВЕС-атака на финдиректора: разбор инцидента», «Новые правила верификации контрагентов» и «5 признаков deepfake-голоса в звонке». Эффект от вестника – постоянное присутствие темы информационной безопасности в информационном поле компании.
Это не наше изобретение: мы позаимствовали идею у иностранцев. Существует SANS Institute, у которого есть бюллетень OUCH!, переведённый в том числе на русский язык. Раз в месяц они приглашали человека, который писал статью на тему информационной безопасности. Мы подсмотрели и сделали примерно то же самое. При этом статьи зачастую даже не связаны с корпоративной безопасностью, а рассказывают о личной и семейной безопасности: как безопасно настроить домашний роутер, как безопасно покупать в интернет-магазине, как защитить детей. В этом был определённый корыстный интерес: корпоративное – это что-то чужое, а моё – это моё. Но, если мы обучим человека защищать своё родное, он всё равно перенесёт это на корпоративное: правильно выбрать пароль, настроить какие-то параметры.
Регулярные новости на корпоративном портале
Ещё одним инструментом являются регулярные новости на корпоративном портале, в разделе «ЕВРАЗ-портал › Информационная безопасность». Частота публикаций – одна-две новости в неделю, объём – до одного экрана со ссылкой на полный материал, тон – конкретика вместо лозунгов, визуал – цветовая маркировка важности, и в каждой новости обязателен призыв к действию: что сделать и куда сообщить.
В качестве примеров можно привести такие публикации, как «Внимание: новый вид ВЕС-атаки через подмену реквизитов», «Симуляция фишинга: результаты за август», «Обновление: регламент верификации платежей», «Deepfake-голос – как распознать и что делать» и «Кейс: блокировка несанкционированного перевода».
У всех есть портал, и на этом портале мы регулярно публикуем новости, связанные с какими-то инцидентами. Или видим, что на наших сотрудников идёт атака, пошли сообщения – предупреждаем всех, что нужно быть внимательными. Или рассказываем про наших партнёров.
Постеры и инфо-стенды в зонах отдыха
Визуальное повторение в местах присутствия сотрудников обеспечивает постоянное контекстное напоминание без отвлечения от работы. Для этого мы размещаем постеры и инфо-стенды в зонах отдыха. Тема «Пароли» напоминает: не используйте пароль от работы на внешних ресурсах. Тема «Фишинг»: не переходите по ссылкам из писем со «срочностью». Тема «Телефон»: сверяйте реквизиты по второму каналу связи. Тема «MFA»: включите двухфакторную аутентификацию везде. Все постеры маркированы «ЕВРАЗ · ИБ».
У нас работает много людей: порядка 15-20 тысяч человек с компьютерами, остальные – сталевары, у которых компьютера нет, но тем не менее есть смартфоны, и они тоже участвуют в цифровой жизни. Соответственно, где-то в столовых, на проходных, на скринсейверах – везде можно размещать такие напоминания.
Ролики на корпоративном ТВ
Ещё один канал – ролики на корпоративном ТВ в формате «60 секунд об ИБ». Их длительность составляет 60-90 секунд, периодичность – раз в две недели, темы – сезонные угрозы, свежие кейсы и короткие инструкции. Примером может служить ролик «Как распознать ВЕС-письмо за 30 секунд». Эффект – охват людей, не читающих рассылки.
У нас есть корпоративное телевидение, и мы договорились с пиарщиками, сняв десять мультяшных роликов, которые буквально по 30 секунд рассказывают об основных принципах безопасности: что не надо делать один пароль на все сервисы, что не надо открывать подозрительные ссылки, и так далее.
Инструменты для практического обучения
Переходя к практическому обучению, стоит упомянуть инструменты, которые мы для этого используем. Первый – Gophish, бесплатный open-source фреймворк для фишинг-симуляций на Go, обладающий простой установкой, REST API, шаблонами писем и отчётами по кликам и отправке данных. Второй – King Phisher, open-source инструмент для фишинг-кампаний с GUI, поддерживающий кампании по SMS и email, гибкую настройку сценариев и статистику попаданий. Третий – PhishingFrenzy, Ruby on Rails фреймворк для фишинга с шаблонизацией писем, интеграцией с Metasploit и отчётностью в реальном времени. Важно понимать, что бесплатные инструменты требуют специалистов по Linux и собственной подготовки шаблонов.
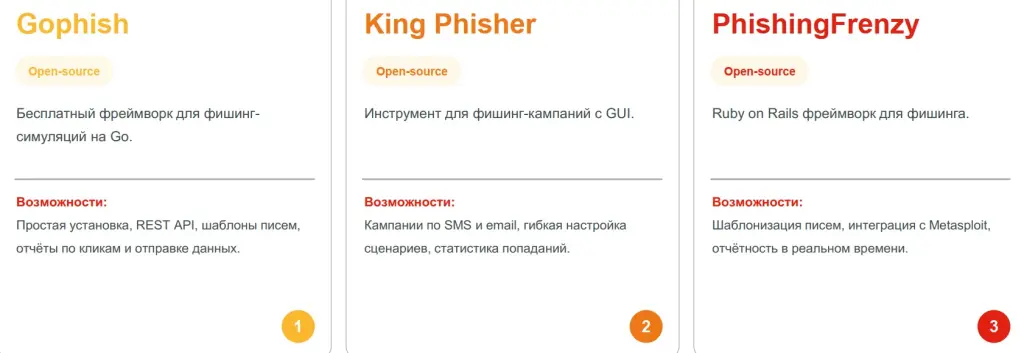
Мы стали смотреть, что же есть вообще в мире бесплатного, решив сэкономить на проведении практических занятий. Эти три варианта – наверное, самые известные, хотя на самом деле их больше. Open source – по большому счёту это хакерские инструменты, но, как любой инструмент, их можно использовать или во благо, или не во благо.
Мы сначала выбрали Kingfisher, потом перешли на GoFish, который нам больше понравился, настроили его и начали рассылать письма по компании, то есть по всем нашим площадкам. Для топ-менеджмента мы делали отдельную рассылку, поскольку интересы у людей разные: в регионах акция в «Азбуке вкуса», скорее всего, не вызовет интереса, потому что не того класса и не те доходы, а топ-менеджменту акция в «Пятёрочке», наверное, тоже не зайдёт.
Когда мы начинали обучение, первая рассылка была подготовлена недостаточно тщательно. Она представляла собой письмо от имени президента компании, в котором сообщалось о переходе на новый почтовый сервер и содержалась просьба проверить, открывается ли почта, по приложенной ссылке. В результате 30% сотрудников перешли по ссылке и проверили, после чего выразили недовольство нашими действиями. Когда мы спрашивали, как часто президент писал им письма про почту, они задумывались и отвечали, что такое было впервые. На уточняющий вопрос, почему они решили, что президент стал бы писать им сейчас, ведь для этого существуют вице-президент и HelpDesk, они отвечали, что не подумали об этом. С этого момента и началось наше обучение: мы наглядно продемонстрировали существование проблемы.
Сейчас мы занимаемся этим уже около 5 лет, и количество кликов по фишинговым письмам составляет менее 5%, колеблясь в пределах 3-5%. Достичь нулевого показателя невозможно, поскольку состав сотрудников постоянно меняется: кто-то увольняется, кто-то приходит, а некоторые в принципе не поддаются обучению.
В ходе последней рассылки произошёл весьма примечательный случай. Мы провели рассылку по Сибири, в которой сообщалось, что «ЕВРАЗ» установил партнёрские отношения с «Термолэндом» – комплексом, включающим баню и бассейн. Мы составили письмо с предложением бесплатного посещения бани для сотрудников осенью. Письмо содержало ссылку, при переходе по которой открывалась страница, скопированная с сайта «Термолэнда», с надписью «вход для сотрудников ЕВРАЗ», где требовалось ввести логин и пароль. После ввода данных и нажатия кнопки «Войти» открывалась памятка о том, что сотрудник стал жертвой учебного фишинга, и содержались рекомендации, как избежать подобного в будущем. Вскоре мне позвонили коллеги и сообщили, что не понимают происходящего. На мой вопрос, что случилось, они ответили, что люди вводят данные по три раза. Я попросил объяснить. Они рассказали, что видят, как сотрудник вводит, например, фамилию, нажимает «Войти», получает уведомление о фишинге, но не верит, возвращается назад, пробует ввести другой вариант, снова получает то же уведомление, снова не верит и пытается ввести данные в третий раз.
Соответственно, такие учения необходимо проводить регулярно. Нельзя провести одно мероприятие и считать, что все научились. По нашему опыту, полученных знаний хватает примерно на три месяца. Когда мы делаем первую рассылку, наблюдается всплеск: в течение первого месяца-полутора нам присылают все сообщения, которые кажутся хоть немного непохожими на типовые письма. Я дал указание сотрудникам придерживаться политики, которую можно сравнить с борьбой за звание «Дома высокой культуры быта» из фильма «Бриллиантовая рука»: на любое полученное сообщение всегда отвечать. Если оно боевое, мы благодарим, берём в работу и обещаем вернуться. Если не боевое – также отвечаем. Например, антивирус на почте при перехвате вируса удаляет его и присылает уведомление о том, что с такого-то адреса поступило заражённое сообщение, оно удалено, но если его не следовало удалять, нужно обратиться в Helpdesk. Вверху крупными буквами написано, что это информационное сообщение, не требующее пересылки. Тем не менее нам их усиленно пересылают, сообщая о вирусе. Мы отвечаем, что это не вирус, а система сработала на входящее сообщение.
Однако примерно через полтора месяца текущие заботы начинают вытеснять эту тему, и активность сотрудников постепенно снижается. В этот момент мы проводим новую рассылку с очередными заманчивыми предложениями. Перед Новым годом мы однажды сделали рассылку о том, что «ЕВРАЗ» установил партнёрские отношения с «Пятёрочкой», и при регистрации предоставляется бутылка шампанского и килограмм мандаринов в подарок. Мой коллега, который занимался рассылкой, находясь в Сибири, рассказал, что ехал в корпоративном автобусе и слышал, как две женщины впереди обсуждали эту акцию, одна из них убеждала другую зарегистрироваться ради шампанского. Подобных забавных ситуаций было много.
Практика, как я уже отмечал, эффективнее, поскольку, когда человек самостоятельно совершает ошибку и осознаёт её, он впоследствии относится к подобным ситуациям внимательнее. Это приносит результаты: несколько атак мы предотвратили в зародыше. Поступали первые письма, кто-то попадался и сообщал нам, и мы успевали заблокировать и очистить ящики. Как я уже говорил, добиться 100% и свести к нулю число кликнувших на фишинг никогда не удастся, поскольку всегда найдётся небольшой процент новых сотрудников, которые чего-то не поняли.
И последнее, что я хотел бы донести: не бойтесь и не стесняйтесь сообщать, если вы попались на уловки мошенников. Неважно, обратитесь ли вы в HelpDesk, службу безопасности, информационную безопасность или другое подразделение. Во-первых, этим вы предотвратите более крупный ущерб для компании. Во-вторых, коллеги постараются помочь минимизировать ущерб, по крайней мере мы так делаем. Возможно, потребуется что-то заблокировать, изменить или куда-то сообщить. Я знаю по себе: когда что-то происходит, человеку нужен второй человек, который выведет его из состояния паники и шока и заставит посмотреть на ситуацию трезво.
Масштабы охвата
Что касается масштабов, то рассылка и обучение охватывают сотрудников «ЕВРАЗ» и управляемых предприятий. Исключение составляет топ-менеджмент, для которого проводится отдельная программа, ориентированная на стратегические риски и комплаенс.
Почему практика должна быть постоянной
Здесь важно понимать природу кривой забывания. Без повторения навык распознавания фишинга снижается уже примерно через три месяца после обучения. Это хорошо видно на двух циклах: старт обучения, пик знаний, а затем спад осознанности примерно через три месяца. И так повторяется из цикла в цикл.
Почему инвестиции в awareness окупаются
Инвестиции в осведомлённость окупаются, и это подтверждается расчётами. Если до начала программы клики по фишингу составляли 32%, то через двенадцать месяцев они снизились до 5%. Время реакции ИБ до автоматизации составляло 47 минут, а с обучением – 12 минут.
Подводя итог, можно сформулировать четыре ключевых вывода:
- Во-первых, постоянство – наше всё: нужно постоянно работать с пользователями по повышению их осведомлённости в области информационной безопасности, поскольку разовые акции не работают.
- Во-вторых, практика сильнее теории: практические занятия с симуляциями фишинга устойчиво превосходят лекции по эффективности усвоения.
- В-третьих, 100% – недостижимо, и это нормально: добиться абсолютной защиты не выйдет, но нужно охватить максимально возможную аудиторию сотрудников.
- В-четвёртых, нужно чтобы всегда было куда обратиться: сотрудник должен знать контакт службы ИБ и не бояться сообщать о подозрительной активности.
Обучайте пользователей, и сделайте завтра простую рассылку по сотрудникам с правилами информационной безопасности.
Андрей Нуйкин, начальник отдела обеспечения безопасности информационных систем, «ЕВРАЗ»
Наши конференции:

 Все