
- Интервью
- Отчеты о конференциях
- Цифровая трансформация
- Электронный документооборот
- Финансы: стратегия и тактика
- Закупки и логистика
- Общие центры обслуживания
- Информационные технологии
- Финансовая отчетность
- Риск-менеджмент
- Технологии управления
- Банки и страхование
- Кадровый рынок и управление персоналом
- Управление знаниями
- White Papers
- Финансы и государство
- CFO-прогноз
- Карьера и дети
- CFO Style
- Советы по выступлению на конференциях
- Обзоры деловых книг и журналов
- История финансов
- Свободное время
- Цитаты
КОНФЕРЕНЦИИ
 Все
-
22-23 октября 2026 года
Москва -
с 1 июля 2026 года по 22 октября 2026 года
Москва -
1 июня 2026 года по 29 октября 2026 года
Москва -
29-30 октября 2026 года
Москва -
13 ноября 2026 года
Москва -
18 ноября 2026 года
Москва


Владимир Розанов, эксперт в области внутреннего контроля и рисков: Как выстроить эффективную коммуникацию между бизнесом и службами внутреннего контроля и аудита?
16.10.2026
Я хотел бы рассказать о кросс-функциональном взаимодействии между звеньями компаний. Я не планирую говорить о гибких навыках, умении решать вопросы на совещаниях или согласовывать документы. Для контроля, аудита и управления рисками взаимодействие – это гораздо более практический вопрос. По существу, это механизм, который позволяет сигнал о риске, о первоначальной проблеме довести до лица, принимающего решения и способного этим риском реально управлять.
Я начну с вопроса: почему компании с сильными брендами, выстроенными политиками и системами, в которых всё работает вроде бы хорошо и понятно, регулярно сталкиваются с серьёзными кризисами?
Рассмотрим несколько кейсов. Это компании из разных отраслей, с разными системами и разными регуляторами. Я предпочитаю зарубежные кейсы, поскольку они позволяют увидеть более широкую картину. Все четыре компании, о которых пойдет речь, объединяет одно: они пришли к тому или иному кризису. И во многих из них проблема заключалась не в том, что контроль отсутствовал или какая-то система была не выстроена. Проблема была в том, что информация оказалась сегментирована: каждый знал лишь свой фрагмент. Часть знали специалисты по рискам, часть – бизнес, часть – контроль, большой фрагмент знал аудит, но всё это не складывалось в общую картину. Именно это и привело к кризису.
Контроль начинается с движения информации
Контроль часто воспринимается как неопытными, так и опытными профессионалами просто как процедура или проверка. Существует проверка, существует процедура, проверено соблюдение, есть требования, проверено исполнение. Но если рассматривать систему шире, контроль начинается с движения информации. Когда в компании где-то появляется риск или слабый сигнал о риске, сам по себе риск ещё не является проблемой. Он может быть действительно незначимым. Важно его понять, оценить, обсудить, после чего необходимо довести до управленческого решения, на которое накладывается контроль: насколько это решение исполняется. Это в итоге приводит компанию к устойчивости.
Далее я представляю схему того, кто в той или иной степени отвечает за то, чтобы сигнал о риске был проведён должным образом. Все эти звенья должны работать как единое целое, поскольку каждый видит, как я уже говорил, лишь свой фрагмент риска. Традиционно бизнес ближе всего к риску, потому что он является владельцем бизнес-процессов, а следовательно, и владельцем рисков. Риск-менеджмент создаёт условия для идентификации, оценки и агрегирования рисков должным образом. Внутренний контроль оценивает и определяет меры контроля, а также их эффективность.
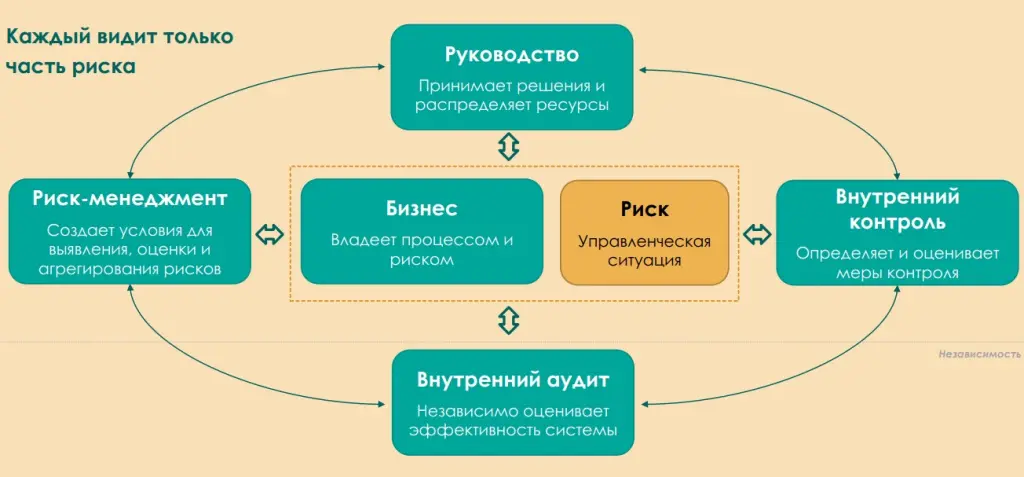
Руководство принимает управленческие решения, поскольку без них система не будет работать. Внутренний аудит проводит независимую оценку. В последнее время всё чаще используется термин «независимый челлендж»: решения руководства независимо рассматриваются на предмет того, насколько корректно они соответствуют целям организации.
Пять типовых разрывов
Теперь я хотел бы остановиться на основных типовых разрывах, где чаще всего возникают проблемы. Я уверен, что все эти пункты так или иначе встречались в вашей практике.
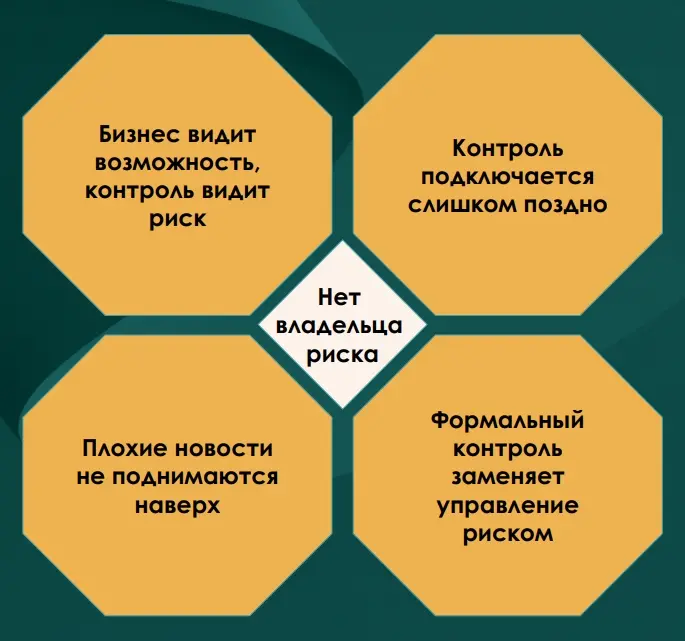
Первый разрыв: бизнес видит возможность, контроль видит риск.
Это нормальная ситуация хотя бы потому, что у бизнеса и контрольных функций разные цели, разные KPI и разные задачи. Бизнес отвечает за сроки, бюджет, получение прибыли и финансовый результат. Контроль по определению должен задавать вопросы: насколько все риски и ограничения учтены, движется ли бизнес в правильном направлении. Однако проблема возникает тогда, когда это превращается в конфликт: бизнес начинает считать контроль препятствием, а контроль воспринимает бизнес как источник проблем. Бизнес постоянно куда-то стремится, что-то придумывает, и это не приводит к хорошему результату.
Второй разрыв: контроль подключается слишком поздно.
Очень распространена ситуация, когда идея сформирована, бюджет проекта согласован, сроки обещаны, фактический запуск, например final investment decision (FID), уже принят, и только после этого появляется контрольная функция. Формально она участвует в согласовании, но реальная возможность повлиять на что-либо на развилке минимальна. При этом важно, что зачастую любое существенное замечание воспринимается бизнесом как попытка воспрепятствовать реализации проекта, по сути, торпедировать его. Я уверен, что вы с этим сталкивались. Важно понимать, что контроль должен подключаться тогда, когда есть развилки, альтернативы и возможность повлиять на ситуацию.
Третий разрыв: отсутствие владельца риска.
Это, пожалуй, самый распространённый разрыв. В обсуждении участвуют все: юристы, финансы, казначейство, специалисты по рискам, сотрудники безопасности. Каждый отвечает за свой фрагмент: «я отвечаю за это, я – за это, здесь – вот это». Однако общей единой картины, кто реально управляет риском, нет. Соответственно, нет ответа на вопросы, кто отвечает и кто может управлять этим риском. В моей практике были ситуации, когда в большой корпорации сводили реестр рисков – всем знакомый документ, я думаю, вы представляете. Один большой риск начал дробиться: удорожание проекта из-за того, что оборудование не приехало вовремя, – «это отвечаем мы»; неплатежи – «это не мы, это кто-то другой». Другое подразделение отвечает за удорожание проекта из-за задержки платежей, когда пришлось искать альтернативу через другой банк, – это казначейство. Эта фрагментация ни к чему хорошему не приводит, потому что в итоге владелец риска отсутствует.
Четвёртый разрыв: плохие новости не поднимаются наверх.
Я уверен, что вы часто с этим сталкивались. Причины бывают разные: иногда люди не знают, как эскалировать; есть проблема, но нет возможности эскалировать; кто-то не знает, как это сделать. Зачастую говорят, что решение уже принято, что-либо делать поздно, «поезд ушёл». В результате ситуация может складываться так, что внизу исполнители знают о проблеме, но наверх она не доходит. Руководство либо не знает, либо делает вид, что не знает о существовании проблемы.
Пятый разрыв: формальный контроль заменяет управление.
Когда процедуры выполняются, проверяется их выполнение, но реально они никак не влияют на риск. Не оценивается, каким образом изменилось состояние риска: снизился он, не снизился, связан ли вообще с риском.
Кейс Boeing 737 MAX: когда технический риск не становится управленческим
От типовых разрывов логично перейти к конкретным кейсам, которые наглядно показывают, как эти разрывы реализуются на практике. Начну с простого и всем известного примера, даже для тех, кто далёк от авиации. Boeing 737 MAX – очень хороший пример того, когда технический или инженерный риск не достигает нужного управленческого уровня. Если обратиться к предыстории, в десятых годах Boeing испытывал серьёзное конкурентное давление со стороны Airbus, и компании нужно было что-то придумать со своим самолётом. Известный 737 морально устарел и был неэффективен. У Boeing была альтернатива: разрабатывать новый самолёт – это дорого, требует нового Type Rating course для пилотов, сложно, сопряжено с рисками; либо ничего не делать, взять существующий 737 и установить на него более мощные двигатели.
Казалось бы, решение работает: берётся та же платформа, устанавливаются более мощные двигатели, и самолёт должен взлететь. Он взлетел, но проблема возникла в том, что большие двигатели создавали больше тяги и задирали нос самолёта вверх в некоторых конфигурациях полёта.
Что можно было с этим сделать?
Нужно было найти изящное решение. Оно пришло: сделать так, чтобы стабилизатор на хвосте в определённых конфигурациях направлял нос самолёта вниз. На первый взгляд, изящно и хорошо. Но инженеры, работавшие внизу компании, говорили, что система может работать не очень хорошо в определённых ситуациях. И вообще это несколько странно: когда самолёт должен направляться вверх, некая система, в нашем случае MCAS, направляет его в сторону Земли. Закончилось это тем, что в 2018–2019 годах два самолёта, к сожалению, разбились. Это яркий пример того, когда инженерный риск не преобразуется в бизнес-риск.
Здесь важно понимать, что в этом кейсе не было независимого челленджа, достаточного для того, чтобы задать вопрос: насколько серьезна проблема, о которой говорят внизу, и насколько корректно решение использовать опцию с увеличением мощности двигателей. По сути, это типичный случай, когда информация о рисках не прошла все уровни управления, чтобы можно было принять нормальное решение.
Кейс Wells Fargo: когда KPI сильнее контроля
Следующий кейс – Wells Fargo. Boeing знают все, Wells Fargo – несколько меньше. Это большой банк, не локальный аналог Сбера, а такой же крупный игрок, как наши системообразующие банки. У них риск был не технический, а поведенческий. Примерно в 2010–2015 годах у банка стояли очень агрессивные планы продаж. Ситуация понятная: нужно продавать. Сотрудники и менеджеры, продававшие продукты, начали обходить процедуры внутреннего контроля и требования регулятора. Они стали без согласия клиентов открывать дополнительные счета и подключать дополнительные услуги, по сути, навязывая их клиентам. Процедуры существовали, но поведенческая составляющая, связанная с мотивацией, перевешивала: выполнил план – получил премию.
Этот кейс важен тем, что контроль нельзя оценивать отдельно от системы мотивации. Если с одной стороны есть денежная составляющая, а с другой – процедуры, пусть даже важные, чаще всего побеждает сторона, связанная с деньгами.
Кейс Wirecard: когда сигналы не превращаются в управленческое решение
О следующей компании я уверен, что мало кто слышал. Это Wirecard. Кто-нибудь может сделать вид, что знает, но, скорее всего, нет. Это немецкий финтех тех же лет, примерно 2015 года, публичная компания, входившая в индекс DAX – аналог нашего индекса МосБиржи. Большая, крупная компания. Всё было хорошо: компания росла очень быстро, у неё было большое количество клиентов. Она занималась процессингом, то есть проведением платежей для самых различных контрагентов. Нюанс был в том, что в какой-то момент стали возникать вопросы: возможно, часть средств на счетах компании не существует. Сначала эти вопросы начали задавать журналисты; внутри компании также были сигналы о том, что необходимо проверить наличие определённых сумм.
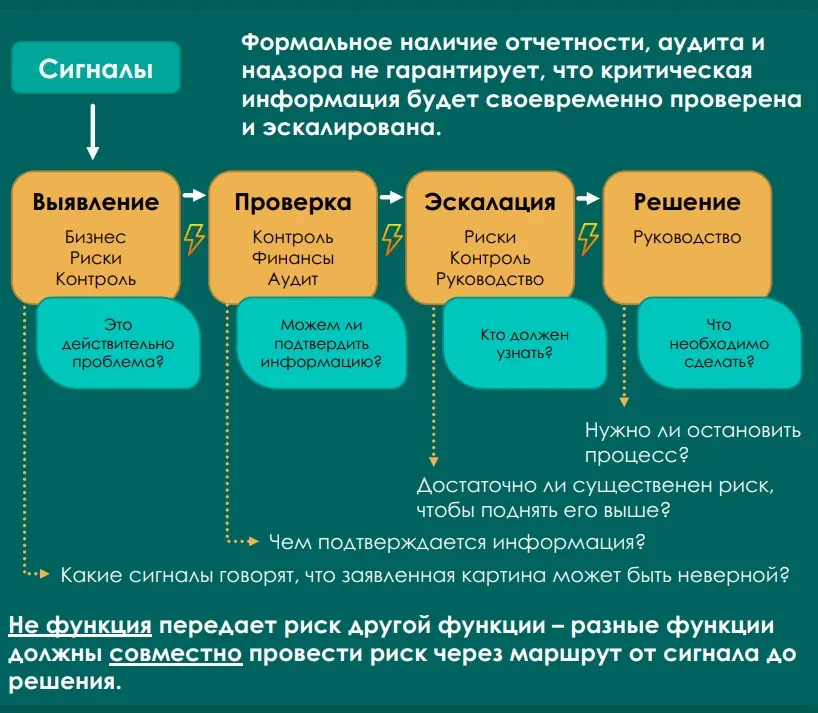
Проблема возникла из-за модели, которую использовала компания: в юрисдикциях, где у неё не было разрешения и лицензии, она использовала так называемый TPA – Third Party Acquiring. Партнёры проводили за неё платежи и накапливали определённые средства. Речь шла о 1,9 млрд евро – большая сумма. Это происходило в Азии, операции проводил сингапурский офис. Закончилось это печально. Boeing и Wells Fargo работают до сих пор, хотя и страдают в определённой мере. Wirecard «закончился»: 18 июня 2020 года аудитор EY не подтвердил наличие 1,9 млрд евро, проверка была прекращена, 22 июня компания заявила, что эти средства, вероятно, не существовали, а 25 июня 2020 года Wirecard обанкротилась. Попытались провести тестовые платежи через филиппинские банки, где на тот момент якобы размещались деньги. Банк заявил, что не знает такого контрагента и что компании Wirecard вообще нет среди его депозитариев. Это важно потому, что на каждом из этапов, приведённых на слайде, начиная от сигнала о том, что часть средств в компании может не существовать, необходимо, чтобы сигнал был выявлен, проверен – действительно ли есть доказательства проблемы, – должным образом эскалирован и по нему принято решение. При этом на каждом этапе нужно задавать определённые вопросы, чтобы проверить, соответствует ли информация действительности.
Кейс Volkswagen: когда цель вступает в конфликт с ограничениями
Следующий кейс – Volkswagen. Мне кажется, так или иначе многие знакомы с компанией. Dieselgate, как и Boeing, был у всех на слуху. В сентябре 2015 года Агентство по охране окружающей среды США (EPA) направило Volkswagen уведомление о нарушении Clean Air Act. Было установлено, что компания намеренно запрограммировала дизельные двигатели TDI так, чтобы системы контроля выбросов активировались только во время лабораторных испытаний. В результате в ходе регуляторных тестов выбросы NOx соответствовали стандартам США, однако в реальных условиях эксплуатации автомобили выбрасывали до 40 раз больше NOx. Это программное обеспечение было установлено примерно на 11 млн автомобилей по всему миру, включая 500 тыс. в США, в модельных годах с 2009 по 2015.
Что произошло?
Volkswagen должен был увязать мощные дизели с очень жёсткими европейскими требованиями регулятора по выбросам. Бизнес-задача понятна. Нужно было всё это соединить, чтобы решение работало и приносило деньги. Проблема возникла в том, что это не соответствовало регуляторным ограничениям. На моменте перехода проблемы к реакции системы возник разрыв. Вместо того чтобы снизить выбросы, договориться с регулятором или пересмотреть цели, возможно, донести, что выполнить их не получается и нужно менять принцип работы мотора, Volkswagen решил схитрить и занижать выбросы двигателя в момент измерений. Закончилось это тем, что нарушение стало публичным, последовали большие штрафы и регуляторные скандалы.
Этот кейс важен потому, что здесь проявились сразу два сбоя. Первый – слабая эскалация: в компании знали внизу и, вероятно, на уровне middle management, что проблема существует, но информация не была поднята достаточно высоко – прежде всего с точки зрения осознания масштаба последствий, колоссальных репутационных и финансовых потерь. Второй – нормализация: даже когда проблема оказывается на управленческом уровне, компания может быстро договориться сама с собой, что требованиям соответствовать не обязательно, регулятора можно обойти, и это воспринимается как нормальное решение. Эскалация состоялась, но честного выбора из тяжёлых альтернатив не произошло – риск не был устранён, а был замаскирован. Это и приводит к кризису.
Общие системные причины
Самый сложный слайд, который я готовил очень внимательно и аккуратно, показывает: разные компании, разные регуляторы, разные страны, примерно одно и то же время – вероятно, это закономерность. У меня был ещё пятый кейс, но я его убрал, поскольку он был несколько старше и материала стало бы слишком много. В нём были те же самые проблемы. С одной стороны, это давление бизнес-целей: бизнес говорит, что нужно двигаться вперёд, достигая прибыли и определённых показателей. С другой – поздняя эскалация: проблема была, слабый сигнал существовал, но он не был должным образом и вовремя оценён. Слабый челлендж: здесь можно сделать небольшое замечание в адрес аудиторов, которые не задали вопрос, что происходит и почему. Формальный контроль: во всех этих компаниях – в авиастроении, банковской сфере, финтехе и тем более автомобилестроении – очень жёсткие процедуры. Их много, они чёткие, но они исполнялись формально и не снижали реальных рисков. И неполная картина: руководство, возможно, видело какую-то часть, а возможно, и не видело. Допустим, не видело – поверим.
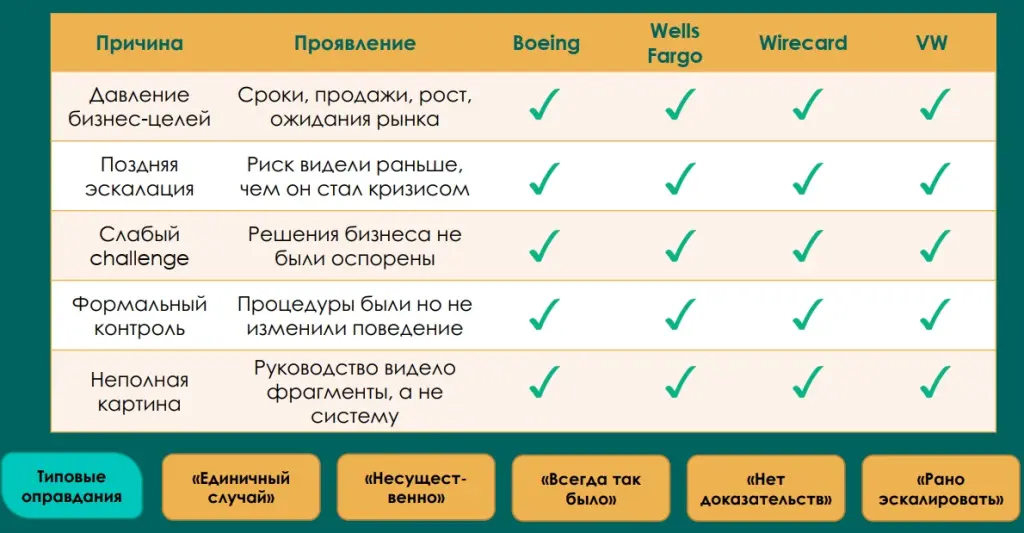
Типовые оправдания, которыми люди руководствуются, чтобы успокоить совесть и не эскалировать сигналы о рисках, таковы. «Единичный случай»: один раз что-то произошло, никто не заметил, ничего страшного. «Несущественно»: что-то незначительное, разовое, нет смысла и основания эскалировать. «Всегда так было»: всегда так делали, всё в порядке, процедура обходилась, никто не ругался, никто не пострадал. «Нет доказательств»: независимая оценка не находит достаточно больших доказательств, чтобы продвинуть вопрос дальше. И, наконец, «рано эскалировать»: кажется, что ещё есть время и всегда можно что-то поправить. Именно эти причины в том числе привели к кризисам в этих компаниях.
Что компания видит до того, как риск становится кризисом?
Что ещё важно обсудить? Риск и большая проблема не появляются внезапно. Чаще всего всё начинается с небольших, слабых сигналов. Слабый сигнал – это отдельное наблюдение, отклонение или несоответствие, которое само по себе может быть несущественным, но в сочетании с другими сигналами может указывать на формирование системного риска. Слабый сигнал – ещё не доказательство проблемы, но это основание задать вопрос.
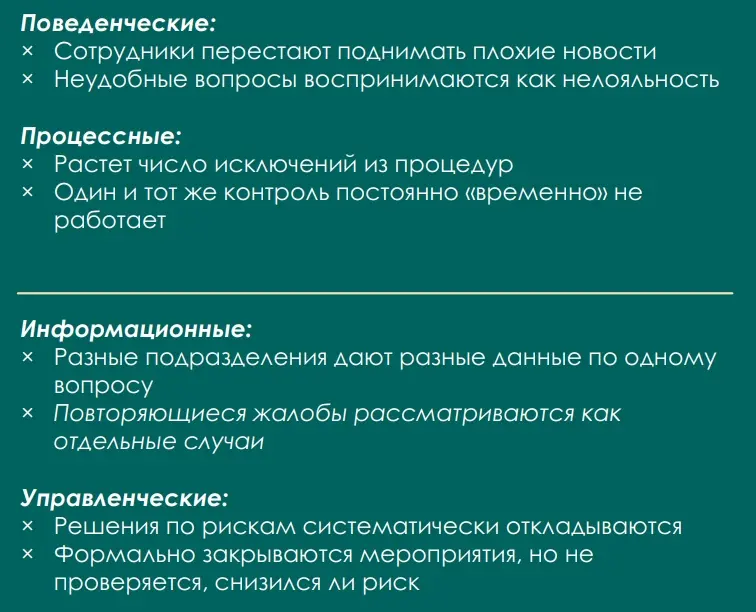
Можно выделить четыре основные группы таких сигналов. Поведенческие сигналы: сотрудники перестают поднимать плохие новости по разным причинам – кто-то не знает, как это сделать, кто-то волнуется, кто-то боится, кого-то сдерживают, чтобы он вообще не поднимал голову. Кроме того, неудобные вопросы воспринимаются как нелояльность. Я уверен, что с этим сталкивался каждый в своей работе: когда начинаешь задавать неудобные вопросы – неважно, со стороны рисков, контроля или аудита – сразу возникает ощущение, что ты не хочешь, чтобы компания достигла целей. Это неприемлемо.
Процессные сигналы: растёт число исключений из процедур. Вроде бы всё выстроено, но постепенно одну процедуру обошли, другую обошли, где-то сократили путь. На первый взгляд, ничего страшного, но, когда это накапливается, это может привести к кризису. Один и тот же контроль постоянно «временно» не работает.
Информационные сигналы: разные подразделения дают разную информацию. Руководство не может понять, кто говорит о существенных проблемах, а кто считает их ерундой, и нет возможности соединить всё в единое целое. Очень важный момент: повторяющиеся жалобы рассматриваются как единичные случаи. Эта проблема широко распространена в базах инцидентов самых разных компаний. Приходит тикет о проблеме на горячую линию, он обрабатывается, мероприятие выполняется, проблема закрывается. На следующий день приходит то же самое, и так повторяется. Каждый отдельный тикет, каждая маленькая проблема, слабый сигнал воспринимается как единичное и несущественное. Но если нет системы, которая складывает всё в одну корзину и оценивает, высок риск пропустить реально надвигающуюся серьёзную сложность для компании.
Управленческие сигналы: решения по рискам систематически откладываются. Часто бывает, что проект идёт, все знают о риске и понимают, что, если он реализуется, проекту будет плохо. Но из месяца в месяц, от квартала к кварталу никто ничего не делает – не может или не хочет. И, наконец, формально закрываются мероприятия, при этом не проверяется, каким образом изменился риск.
Чек-лист для контролёра и аудитора
Если говорить о том, что можно вынести из проблем, связанных со слабыми сигналами, для контролёра, на слайде представлены достаточно базовые вопросы.
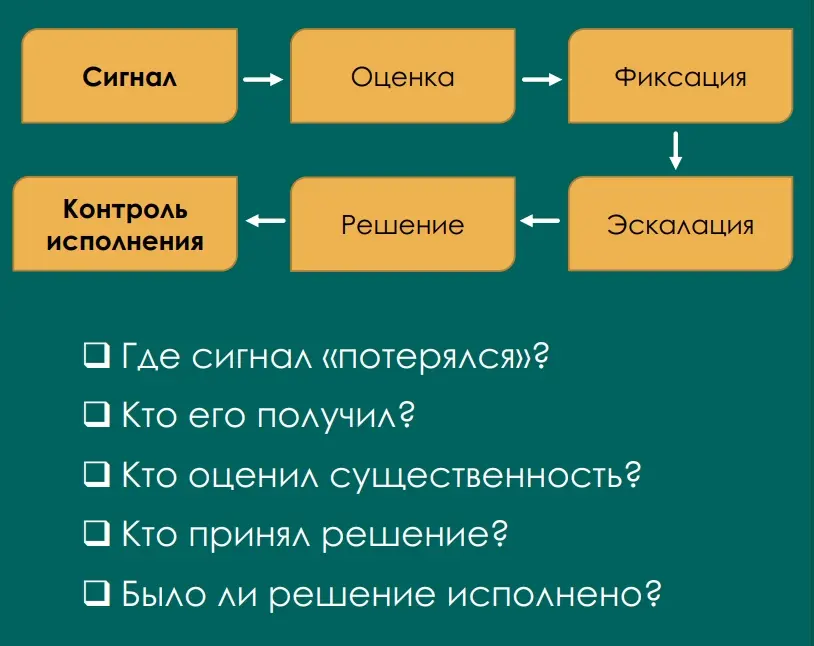
Какой риск снижает этот контроль – очевидно. Кто владелец риска – тоже в целом очевидно. Дальше начинаются более тонкие моменты: кто получает информацию о риске; когда и при каких условиях риск эскалируется, по каким критериям; кто-то может остановить процесс, связанный с этим риском, или нет. Это очень важная ситуация, потому что зачастую бизнес-процесс настроен, в нём есть проблема, но все понимают, что остановить его практически невозможно. Ещё один важный момент: что происходит при конфликте целей, и учитывается ли человеческий фактор, в первую очередь в части мотивации – KPI, премии, выплаты.
Если говорить об аудиторе, он смотрит несколько шире. Наверное, аудиторы, читающие статью, согласятся: он смотрит не только на то, какие процедуры исполняются, а на то, каким образом проходит сигнал и информация о том или ином событии, и оценивает систему в целом. Аудит взаимодействия – это аудит маршрута риска. Аудитор проверяет не отдельный сигнал, а способность системы агрегировать, оценивать и эскалировать сигналы. Он оценивает, насколько сигнал был зафиксирован, эскалирован, какое решение принято и каким образом это решение исполняется, насколько оно в полной мере поддерживается. Где сигнал потерялся? Кто его получил? Кто оценил существенность? Кто принял решение? Было ли решение исполнено?
Уровни зрелости взаимодействия
Если говорить об уровнях зрелости, я люблю такие шкалы.
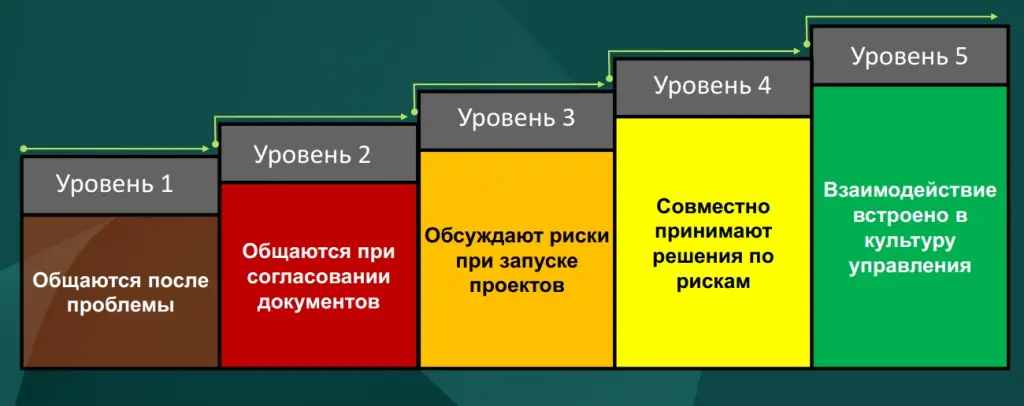
- На первом уровне взаимодействие происходит после проблемы: что-то где-то произошло, что-то загорелось, и все бегут обсуждать, что случилось и что делать. Это самая базовая основа.
- На втором уровне общаются при согласовании документов – это самое распространённое: запускается документ, и все начинают обсуждать что-то, но только в рамках согласования.
- Третий уровень уже лучше: риски обсуждаются при запуске проекта, то есть сразу на старте мы говорим о том, какие риски могут возникнуть.
- Четвёртый уровень: совместно принимаются решения по рискам – не просто обсуждаются, а решается, что мы будем делать с риском.
- Целевой уровень – бизнес сам, когда это встроено в культуру управления, понимает необходимость оценки и взаимодействия с коллегами по рискам, с контролёрами и сам инициирует запрос на такое взаимодействие.
Практические признаки потерянных сигналов
Эти признаки таковы: повторяющиеся сигналы рассматриваются отдельно; плохие новости смягчаются при передаче наверх; риск обсуждается только внутри одной функции; решение откладывается до появления подтверждённого ущерба; закрытие мероприятия считается доказательством снижения риска. Если бы сегодня возник критический сигнал, смогли бы вы за 30 секунд ответить на три простых вопроса: кто его получит, кто оценит существенность, кто обязан принять решение? Если хотя бы на один вопрос нет однозначного ответа – в маршруте риска уже есть потенциальный разрыв.
Финализируя статью, отмечу: риск редко возникает мгновенно, обычно сначала появляются слабые сигналы. Но чаще всего слабые сигналы не дают общей картины и не позволяют нормально оценить, насколько ситуация критическая. Только когда мы складываем всё в единую картину, мы можем принять управленческое решение, наложить на это действующий, нормальный, неформальный контроль, что в итоге должно приводить к устойчивости компании. Я бы сказал, что эффективная система внутреннего контроля – это способность компании не просто работать с рисками, а вовремя увидеть риск, вовремя обсудить его и принять решение до того момента, когда слабый сигнал или риск станет кризисом.
Контроль работает только через взаимодействие: бизнес, риск-функция, внутренний контроль, аудит и руководство должны видеть одну картину. Цель контроля – не запретить, а обеспечить решение. Главное – чтобы информация о риске дошла до тех, кто может и готов действовать.
Владимир Розанов, эксперт в области внутреннего контроля и рисков
Наши конференции:
- Конференция «Операционная эффективность»
- Девятая конференция «Цифровизация промышленности»
- Конференция «Финансовая устойчивость девелопера: управление ликвидностью, проектным финансированием и продажами в условиях сжатия рынка»
- Восемнадцатый международный форум финансовых директоров розничного бизнеса Retail CFO 2026
- Двадцать вторая конференция «Цифровизация корпоративных бизнес-процессов»
- Пятнадцатая конференция «Цифровизация фармбизнеса»
- Пятнадцатый форум финансовых директоров фармацевтического бизнеса Pharma CFO 2026
- Четвертая конференция «Цифровизация финансового рынка в России: тренды и перспективы развития»
- Одиннадцатая конференция «Информационные технологии в бюджетировании»
- Четырнадцатый Форум финансовых директоров строительной отрасли